Phishing: como identificar e-mails falsos e proteger sua empresa
Aprenda a identificar e-mails falsos e tentativas de phishing que podem comprometer a segurança da sua empresa. Conheça os principais sinais de fraude, os golpes mais comuns e as medidas essenciais para proteger contas, dados e informações corporativas.
Imagine receber um e-mail informando que uma fatura está vencida e que seu serviço será suspenso caso o pagamento não seja realizado imediatamente.
A mensagem apresenta o nome de uma empresa conhecida, uma aparência profissional e um botão para acessar a suposta cobrança.
Tudo parece legítimo. Mas, ao clicar, você pode ser direcionado para uma página falsa criada para roubar informações ou induzir um pagamento fraudulento.
Esse é um exemplo de phishing, uma das técnicas utilizadas por criminosos para enganar pessoas e obter dados confidenciais.
No ambiente empresarial, esse tipo de golpe merece atenção especial. Afinal, contas corporativas podem ter acesso a documentos, informações financeiras, sistemas internos e dados de clientes.
Saber reconhecer uma mensagem suspeita pode evitar prejuízos financeiros, vazamento de informações e comprometimento de contas importantes.
Neste artigo, você vai entender como o phishing funciona, identificar os principais sinais de fraude e conhecer medidas práticas para proteger sua empresa.
O que é phishing e como esses golpes funcionam?
Phishing é uma técnica de fraude digital utilizada para enganar pessoas e induzi-las a realizar ações que podem comprometer sua segurança.
Normalmente, os criminosos se passam por empresas, instituições financeiras, órgãos públicos ou pessoas conhecidas para convencer a vítima a clicar em links, baixar arquivos, informar senhas ou realizar pagamentos.
Essas tentativas fazem parte de um conjunto de práticas conhecido como engenharia social, no qual o comportamento humano é explorado para obter informações ou acesso indevido.
O phishing pode acontecer por e-mail, SMS, aplicativos de mensagens, redes sociais e até chamadas telefônicas.
No caso dos e-mails, os criminosos costumam criar mensagens semelhantes às comunicações de empresas legítimas.
Alguns exemplos de abordagens utilizadas são:
- Avisos de faturas vencidas ou cobranças pendentes.
- Solicitações urgentes de redefinição de senha.
- Alertas sobre bloqueio ou suspensão de serviços.
- Comunicados falsos de bancos e instituições financeiras.
- Mensagens sobre entregas, notas fiscais ou documentos.
- Solicitações de atualização de dados cadastrais.
O objetivo costuma ser provocar uma reação rápida, antes que a pessoa tenha tempo de verificar a autenticidade da mensagem.
O papel da engenharia social
Os criminosos frequentemente utilizam emoções como medo, preocupação e curiosidade para incentivar decisões impulsivas.
Um aviso de suspensão de serviço, por exemplo, pode fazer com que um colaborador clique imediatamente em um link por receio de interromper as operações da empresa.
Esse comportamento é explorado para aumentar as chances de sucesso da fraude.
O Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil, o CERT.br, destaca uma orientação importante em sua Cartilha de Segurança para Internet:
DESCONFIE. INFORME-SE. VERIFIQUE.
A recomendação resume uma atitude essencial: antes de atender a uma solicitação inesperada, verifique se ela realmente veio de uma fonte legítima.
Como identificar um e-mail falso? Conheça os principais sinais
Embora algumas mensagens fraudulentas apresentem erros evidentes, outras podem ser extremamente convincentes.
Por isso, não existe um único sinal capaz de identificar todas as tentativas de phishing.
O ideal é observar o contexto da mensagem e verificar diferentes elementos antes de realizar qualquer ação.
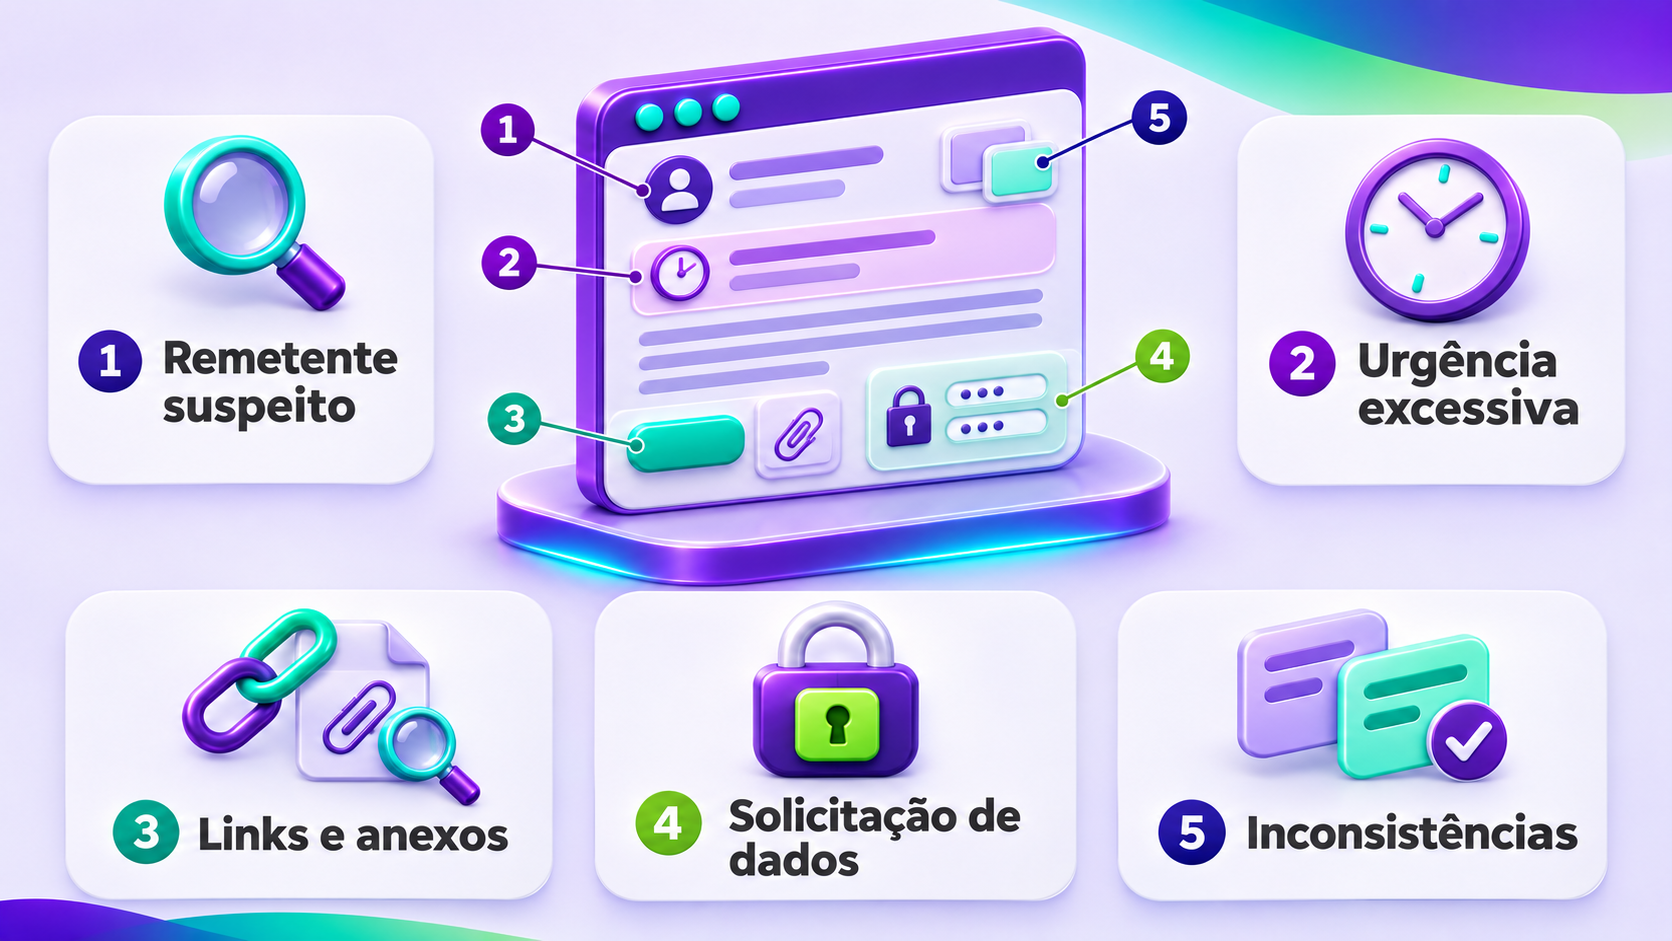
1. Remetente desconhecido ou endereço suspeito
O nome exibido no remetente pode não corresponder ao verdadeiro endereço de e-mail utilizado para enviar a mensagem.
Uma comunicação pode apresentar o nome de uma empresa conhecida, mas utilizar um domínio diferente daquele usado oficialmente pela organização.
Por exemplo, uma mensagem que afirma ser de uma determinada empresa pode chegar por um endereço genérico ou semelhante ao domínio verdadeiro, com pequenas alterações na escrita.
Dica: verifique o endereço completo do remetente, não apenas o nome apresentado na caixa de entrada.
Mesmo um endereço aparentemente correto não é garantia absoluta de legitimidade, pois contas reais também podem ser comprometidas.
2. Mensagens que exigem ações imediatas
Expressões como "último aviso", "sua conta será bloqueada" ou "pagamento obrigatório nas próximas horas" podem ser utilizadas para pressionar a vítima.
O objetivo é diminuir o tempo disponível para avaliar a situação.
Se receber um aviso urgente, entre no portal oficial do serviço por um endereço conhecido e verifique se a informação realmente existe.
3. Links e anexos inesperados
Mensagens fraudulentas frequentemente direcionam as vítimas para páginas falsas, que podem imitar portais de login, sistemas de cobrança ou serviços conhecidos.
Também podem conter arquivos destinados a executar códigos maliciosos ou explorar vulnerabilidades.
Antes de interagir, verifique cuidadosamente o endereço de destino e considere se a solicitação faz sentido.
Atenção: a presença de HTTPS ou de um cadeado no navegador não comprova que uma página é legítima. Sites fraudulentos também podem utilizar conexões criptografadas.
4. Solicitações de informações confidenciais
Desconfie de mensagens inesperadas que solicitem:
- Senhas de acesso.
- Códigos de autenticação.
- Dados bancários.
- Informações de cartões.
- Documentos pessoais.
- Credenciais de sistemas empresariais.
Mesmo que a mensagem aparente ter sido enviada por uma organização conhecida, confirme a solicitação utilizando um canal independente e oficial.
5. Erros ou inconsistências na comunicação
Erros de português, formatação inadequada, logotipos distorcidos e informações contraditórias podem indicar uma tentativa de fraude.
Entretanto, mensagens bem escritas também podem ser maliciosas.
Não utilize a qualidade do texto como único critério de confiança.
Exemplos de phishing que podem atingir empresas
No ambiente corporativo, os golpes costumam explorar situações comuns da rotina administrativa.
Conhecer essas abordagens ajuda a identificar tentativas de fraude antes que elas causem problemas.
Cobranças e faturas falsas
Uma empresa recebe um e-mail informando que determinada fatura está vencida e que o serviço será suspenso caso o pagamento não seja realizado.
A mensagem pode conter um boleto, uma chave Pix ou um link para uma página de pagamento fraudulenta.
Como se proteger: consulte a cobrança diretamente no portal oficial do fornecedor. Antes de pagar, confira os dados do beneficiário e confirme alterações inesperadas de informações bancárias.
Redefinição de senha ou bloqueio de conta
Outro golpe comum envolve mensagens que simulam alertas de segurança.
O e-mail informa que houve um acesso suspeito e solicita que a vítima altere imediatamente sua senha.
O link direciona para uma página falsa, criada para capturar as credenciais informadas.
Como se proteger: acesse o serviço diretamente pelo aplicativo ou endereço oficial e verifique a existência do alerta.
Solicitações falsas de fornecedores ou gestores
Em determinadas fraudes, criminosos se passam por fornecedores, colaboradores ou responsáveis pela empresa.
Eles podem solicitar transferências financeiras, envio de documentos ou alteração de dados para pagamento.
Essas tentativas podem ser particularmente perigosas porque exploram relações comerciais já existentes.
Como se proteger: estabeleça procedimentos de confirmação para solicitações financeiras e mudanças de dados bancários, utilizando contatos previamente conhecidos.
Esses cenários são compatíveis com os alertas divulgados pelo Ministério das Comunicações e pelo CTIR Gov sobre fraudes digitais e engenharia social.
Como proteger sua empresa contra ataques de phishing?
A prevenção depende de uma combinação entre cuidados individuais, procedimentos internos e recursos de segurança.
Algumas práticas podem reduzir significativamente a exposição aos riscos.
1. Oriente os colaboradores
Explique como identificar mensagens suspeitas e estabeleça um canal interno para comunicar possíveis tentativas de fraude.
O treinamento deve incluir situações reais da rotina, como cobranças, solicitações de acesso e mensagens de fornecedores.
2. Utilize autenticação em duas etapas
A autenticação multifator adiciona uma camada de proteção ao acesso às contas.
Sempre que disponível, considere métodos resistentes a phishing, como chaves de segurança e passkeys.
Mesmo quando uma senha é comprometida, essas medidas podem dificultar acessos indevidos.
3. Mantenha os sistemas atualizados
Atualizações ajudam a corrigir vulnerabilidades que podem ser exploradas por arquivos ou páginas maliciosas.
Mantenha navegadores, sistemas operacionais, aplicativos e ferramentas de segurança em versões suportadas e atualizadas.
4. Estabeleça processos de verificação
Solicitações de pagamento, mudanças de dados bancários e compartilhamento de informações sensíveis devem seguir procedimentos de confirmação.
Evite aprovar operações financeiras com base apenas em mensagens recebidas por e-mail.
5. Configure corretamente o e-mail corporativo
Empresas que utilizam domínio próprio devem avaliar mecanismos de autenticação como SPF, DKIM e DMARC.
Esses recursos ajudam a verificar a origem das mensagens e dificultam determinadas formas de falsificação de remetentes.
Entretanto, não impedem todas as tentativas de phishing e não substituem os cuidados dos usuários.
E-mail profissional: conheça as vantagens de utilizar um domínio próprio para sua empresa.
O que fazer se você clicar em um link suspeito?
Mesmo com cuidados preventivos, situações inesperadas podem acontecer.
Se você clicou em um link suspeito, é importante agir rapidamente e avaliar o que ocorreu.
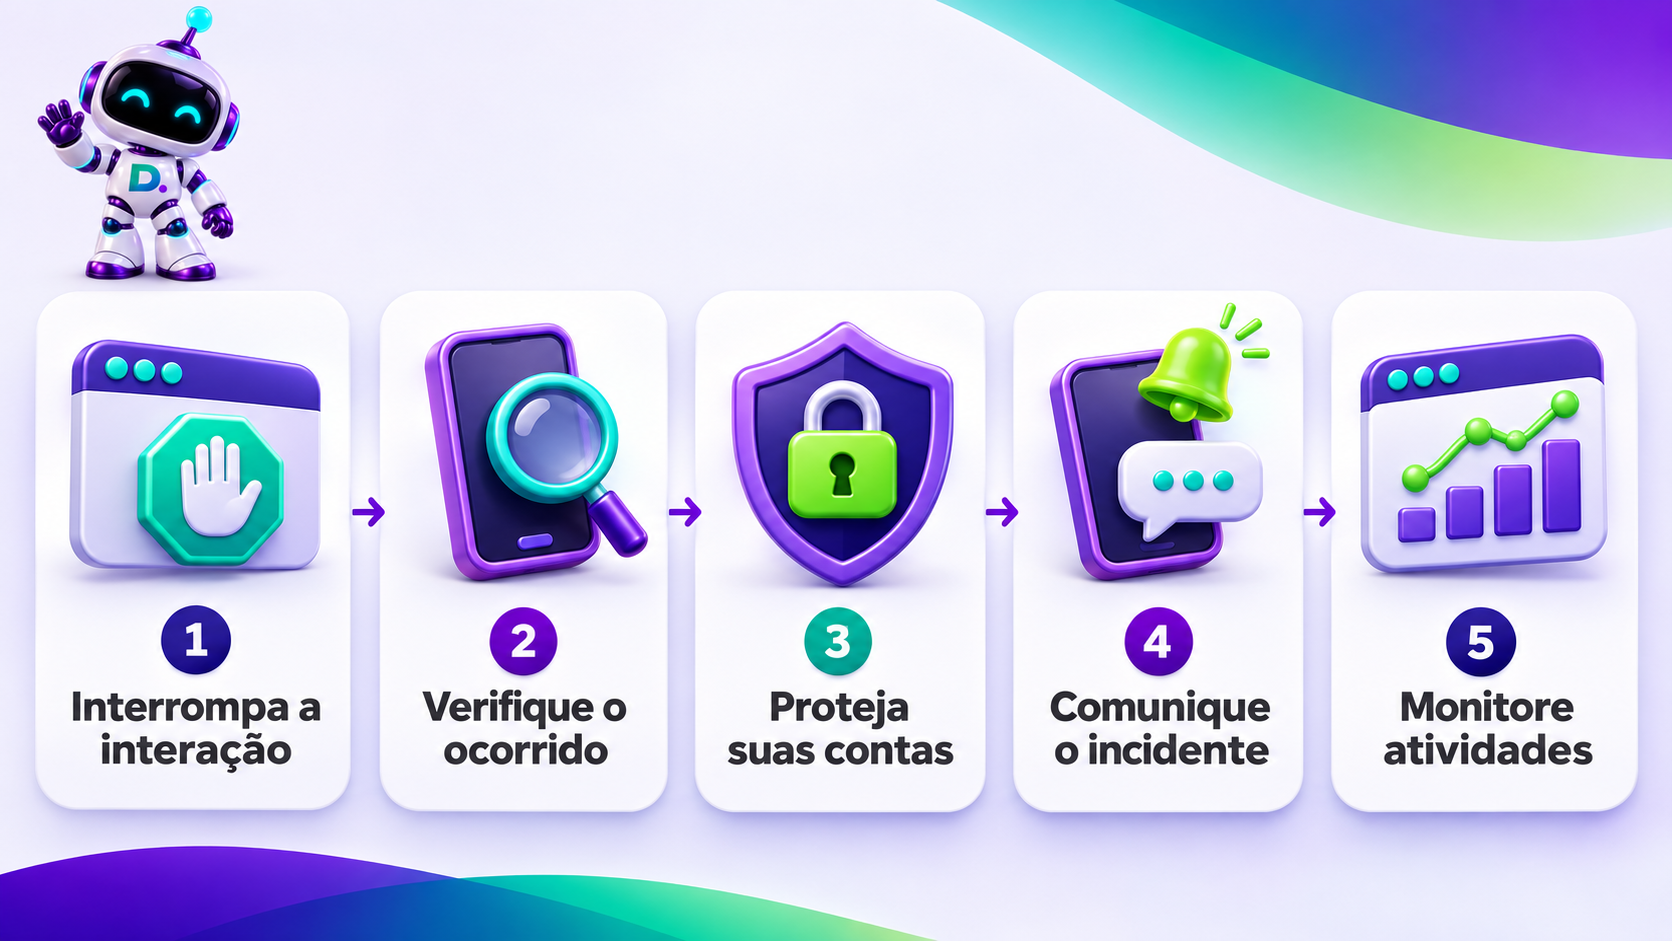
O primeiro passo é interromper a interação com a página, evitando informar dados, baixar arquivos ou seguir novas instruções.
As próximas medidas dependem da ação realizada.
Se você apenas abriu o link
Feche a página suspeita e não interaja com seus elementos.
Se houve download de arquivos, abertura de anexos ou comportamento inesperado no dispositivo, comunique a equipe técnica responsável e solicite uma avaliação de segurança.
Um simples clique não significa necessariamente que suas contas foram comprometidas, mas também não permite descartar todos os riscos.
Se você informou senhas ou códigos
Altere imediatamente as credenciais afetadas, preferencialmente utilizando um dispositivo confiável.
Encerre sessões desconhecidas quando o serviço permitir, revise os métodos de recuperação da conta e ative ou atualize a autenticação multifator.
Se a conta for corporativa, informe a equipe responsável pela segurança ou administração dos sistemas.
Se você realizou um pagamento ou forneceu dados bancários
Entre em contato imediatamente com a instituição financeira pelos canais oficiais.
Informe o ocorrido e solicite orientações sobre bloqueio, contestação ou recuperação de valores, conforme o caso.
Preserve mensagens, comprovantes, endereços e demais registros relacionados à fraude.
Dependendo da situação, também pode ser necessário registrar um boletim de ocorrência.
Atenção às contas corporativas
Se uma conta empresarial for comprometida, o problema pode afetar outras pessoas além do usuário.
Comunique a equipe responsável, verifique atividades e acessos suspeitos e avalie se clientes, fornecedores ou colaboradores precisam ser alertados.
Conclusão: a prevenção começa pela informação
Ataques de phishing podem utilizar mensagens cada vez mais convincentes para enganar pessoas e comprometer informações importantes.
No ambiente empresarial, isso pode envolver desde o roubo de senhas até pagamentos fraudulentos e acessos indevidos a sistemas.
Por isso, é fundamental manter uma postura preventiva: verificar remetentes, desconfiar de solicitações inesperadas, confirmar informações em canais oficiais e utilizar recursos adicionais de autenticação.
Também é importante que empresas orientem seus colaboradores e mantenham procedimentos claros para situações suspeitas.
Nenhuma ferramenta de segurança substitui completamente a atenção dos usuários e a adoção de boas práticas.
Ao combinar conhecimento, processos adequados e proteção técnica, sua empresa pode reduzir os riscos associados às fraudes digitais.
Segurança digital também faz parte de uma boa presença online
Continue acompanhando o blog da DATA.host para encontrar conteúdos sobre hospedagem, infraestrutura cloud, proteção de dados e boas práticas de tecnologia.